
Em setembro de 2023, a MGM Resorts, um dos maiores grupos de hotéis e cassinos dos Estados Unidos, teve sistemas paralisados por dias: reservas, cartões-chave dos quartos, máquinas de jogo. Segundo o que foi relatado publicamente, o ataque começou com uma ligação para o suporte técnico. Os criminosos encontraram um funcionário no LinkedIn, ligaram se passando por ele e convenceram o atendente a liberar o acesso. A empresa estimou o impacto em cerca de US$ 100 milhões no trimestre.
Não houve invasão sofisticada na porta de entrada. Houve um telefonema bem conduzido.
A ligação que coleta informação tem nome: vishing, a junção de voice (voz) e phishing. Este artigo junta o que as orientações de proteção do celular e de espionagem econômica dizem sobre o tema.
O que é vishing
Vishing é a engenharia social feita por telefone. O atacante liga para obter uma informação, uma senha, um acesso ou uma ação, como uma transferência. Pode ser uma ligação única e direta ou uma sequência de contatos em que cada um prepara o próximo.
O telefone tem uma vantagem sobre o e-mail para quem ataca: não deixa tempo para pensar. A conversa acontece em tempo real, com uma pessoa esperando a resposta do outro lado. É o ambiente ideal para os gatilhos de urgência, autoridade e culpa que vimos no artigo sobre engenharia social.
O que a maioria erra
Quase todo o investimento em conscientização vai para o e-mail. Treina-se a desconfiar de links e anexos, simula-se phishing, instala-se filtro. O telefone continua sendo tratado como um canal confiável, principalmente quando o número que aparece na tela é conhecido.
Esse é o segundo erro. Existe o spoofing de identificador de chamadas: o atacante faz a ligação de um chip qualquer e faz aparecer, na tela de quem recebe, o número que ele quiser, inclusive o de um banco ou de um colega. O mesmo vale para SMS. O número na tela não prova quem está ligando.
A “pesquisa” que não é pesquisa
Nem todo vishing quer uma senha. Há uma técnica de baixíssimo risco: simplesmente perguntar. Alguém liga dizendo ser de uma empresa de pesquisa e faz perguntas simples. Entre elas, algumas sensíveis.
O que se coleta assim raramente parece valioso isoladamente: o nome do responsável por compras, o sistema que a empresa usa, o mês em que o contrato vence, se a fábrica está operando em três turnos. Somadas, essas respostas desenham capacidade produtiva, calendário de decisões e as pessoas que valem uma abordagem mais elaborada. É a fase de mapeamento de um ataque que ainda não começou.
O detalhe operacional, mais uma vez, é a escala. O adversário liga para várias pessoas do mesmo setor. Basta que uma responda. Por isso a regra é: quem perceber que foi alvo deve reportar à segurança, porque só a soma dos relatos revela a campanha.
Os oito sinais
Há sinais que devem levantar suspeita numa ligação. Reorganizo os oito sinais em três grupos:
Mapeamento de pessoas:
- Tentativa de levantar nomes de quem tem acesso a informações da empresa.
- Perguntas sobre acessos, responsabilidades e atividades, para identificar possíveis alvos.
- Pedido de e-mails e telefones pessoais.
Construção de confiança:
- Uso de um nome conhecido em comum, sem que a pessoa na prática o conheça.
- Perguntas sobre a vida pessoal, que depois serão usadas em outras ações.
Pressão e repetição:
- Perguntas muito detalhadas e específicas.
- Insistência mesmo quando a informação é negada.
- O mesmo tipo de ligação feito para mais de uma pessoa do setor.
O primeiro grupo merece atenção especial. Uma ligação que tenta descobrir quem tem acesso a algo é, muitas vezes, a fase de escolha do alvo de um ataque maior.
O suporte técnico como alvo
O caso da MGM e o do Twitter, em 2020, têm algo em comum. No Twitter, atacantes ligaram para funcionários, se passaram pela área de tecnologia e obtiveram credenciais de ferramentas internas. Com elas, assumiram o controle de contas de figuras públicas e publicaram um golpe com criptomoedas.
O alvo, nos dois casos, foi a estrutura feita para ajudar: o suporte técnico. Faz sentido. O trabalho do atendente é resolver problemas rapidamente, e a pessoa do outro lado está sempre com pressa. Se a verificação de identidade depende de dados que qualquer um encontra no LinkedIn, como nome completo, cargo e gestor, ela não verifica nada.
Vale fazer um teste interno simples: pedir a alguém de fora da área que ligue para o suporte fingindo ser um diretor em viagem, sem acesso ao e-mail e com uma reunião em dez minutos. Se a senha for redefinida só com nome, cargo e um tom de urgência, a empresa descobriu sua vulnerabilidade antes do atacante.
A voz também pode ser falsa
Há uma camada nova: a clonagem de voz por inteligência artificial. Com poucos segundos de áudio, disponíveis em qualquer entrevista ou vídeo institucional, é possível imitar a voz de um executivo.
Em 2024, a empresa de engenharia Arup confirmou a perda de cerca de US$ 25 milhões em Hong Kong depois que um funcionário participou de uma videoconferência em que o diretor financeiro e outros colegas eram, na verdade, imagens e vozes geradas por IA. A regra “eu reconheci a voz” deixou de ser suficiente.
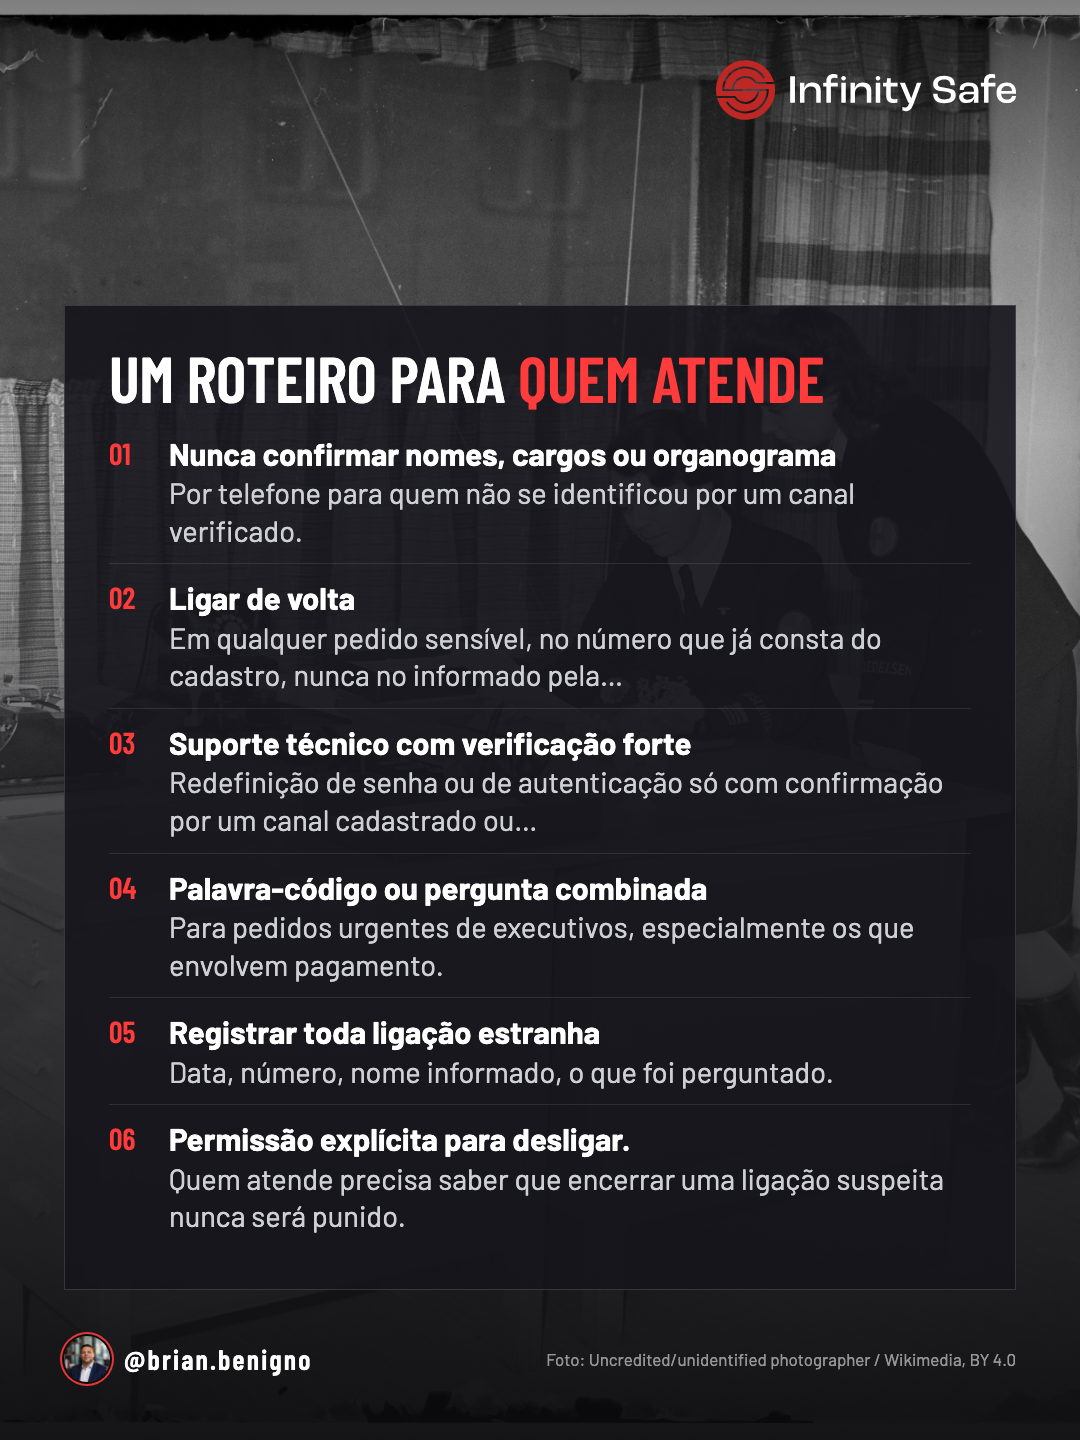
Um roteiro para quem atende
A defesa contra o vishing é, acima de tudo, procedimento. Algumas regras simples fecham a maior parte das portas:
- Nunca confirmar nomes, cargos ou organograma por telefone para quem não se identificou por um canal verificado.
- Ligar de volta em qualquer pedido sensível, no número que já consta do cadastro, nunca no informado pela pessoa.
- Suporte técnico com verificação forte: redefinição de senha ou de autenticação só com confirmação por um canal cadastrado ou aprovação do gestor, nunca com base em dados públicos.
- Palavra-código ou pergunta combinada para pedidos urgentes de executivos, especialmente os que envolvem pagamento.
- Registrar toda ligação estranha: data, número, nome informado, o que foi perguntado.
- Permissão explícita para desligar. Quem atende precisa saber que encerrar uma ligação suspeita nunca será punido.
Pontos-chave
- Vishing é engenharia social por telefone, e o telefone tira o tempo de pensar.
- O número que aparece na tela pode ser falsificado; ele não prova quem está ligando.
- A “pesquisa” por telefone é uma técnica de coleta de baixo risco, feita em escala.
- O suporte técnico é alvo preferencial porque existe para ajudar rápido.
- Com a clonagem de voz, reconhecer a voz não basta: a verificação precisa ser por outro canal.
O telefone continua sendo o canal mais confiável da empresa justamente porque ninguém o trata como ameaça. Uma ligação de dez minutos para o lugar certo pode valer mais para um atacante do que semanas de tentativas técnicas.
O próximo arco da série muda de canal outra vez: sai o telefone, entram as redes sociais. E começa pela rede em que você provavelmente está lendo este artigo.
Na sua empresa, o que o suporte técnico exige para redefinir a senha de alguém que liga dizendo ser um diretor?
Perguntas frequentes
O que é vishing?
É a engenharia social feita por telefone (voice phishing). O atacante liga para obter uma informação, uma senha, um acesso ou uma ação, como uma transferência, geralmente usando urgência, autoridade ou um falso pretexto.
O que é spoofing de identificador de chamadas?
É a falsificação do número que aparece na tela de quem recebe a ligação. O atacante liga de qualquer linha e faz aparecer o número de um banco, de uma empresa ou de um colega. O mesmo pode ser feito com SMS.
Quais são os sinais de uma ligação suspeita?
Os mais comuns: tentar levantar nomes de quem tem acesso, perguntas muito detalhadas, questões sobre acessos e responsabilidades, perguntas sobre a vida pessoal, pedido de contatos pessoais, uso de um conhecido em comum falso, insistência e a mesma ligação feita para várias pessoas do setor.
Como proteger a empresa contra vishing?
Com procedimentos: não confirmar nomes e cargos por telefone, ligar de volta num número cadastrado, exigir verificação forte no suporte técnico, combinar palavras-código para pedidos urgentes, registrar ligações estranhas e autorizar explicitamente quem atende a desligar.
Quem atende o telefone na sua empresa está preparado?
A Infinity Safe estrutura programas de contrainteligência corporativa: avaliação de risco, investigação, treinamento de equipes e proteção do conhecimento sensível.
Série Ativo Invisível · 8 de 16. Leia também: O e-mail parecia escrito para você. E foi; Ninguém te perguntou nada. E você contou tudo. Veja todos os artigos.
Fontes: cartilhas do Programa Nacional de Proteção do Conhecimento Sensível (PNPC, 2021); caso Arup (Hong Kong, 2024), noticiado pela CNN e pelo Financial Times.
Continue lendo
- Engenharia social não explora a falta de preparo. Explora a pressa
- O e-mail parecia escrito para você. E foi
- O espião não entra pelo duto de ar. Ele liga para a recepção
Sobre o autor: Brian Benigno é Sócio-Diretor Executivo da Infinity Safe e especialista em Inteligência e Contrainteligência Corporativa, Contraespionagem e TSCM.
